L’IA transforme la cybersécurité et la façon dont les équipes cyber travaillent. Avec des volumes de données et une complexité croissante, les experts cyber sont de plus en plus sollicités, tandis que les environnements pilotés par l’IA exigent des analyses et des réponses plus rapides. Les organisations doivent donc elles-mêmes tirer parti de l’IA pour suivre le rythme et concentrer le temps de leurs experts là où il compte le plus.
Chez Wavestone, nous transformons ce changement en action. Notre approche human-led, AI-accelerated associe l’expertise cyber à une gamme croissante de solutions internes conçues autour de problématiques opérationnelles concrètes. Déjà testées et déployées sur des missions de cybersécurité, elles aident les équipes à travailler plus vite, à approfondir leurs analyses et à améliorer la qualité de leurs livrables, tout en laissant les experts aux commandes.
Conçues pour s’adapter à tout environnement client, ces solutions peuvent se connecter à des plateformes d’IA existantes ou à des modèles locaux, sans dépendre d’une infrastructure ou d’un LLM spécifique.
Dans cet article, nous présentons sept agents et la valeur qu’ils apportent aux équipes cybersécurité. Nous ne nous contentons pas de parler d’IA : nous la construisons, la testons et la mettons en œuvre.
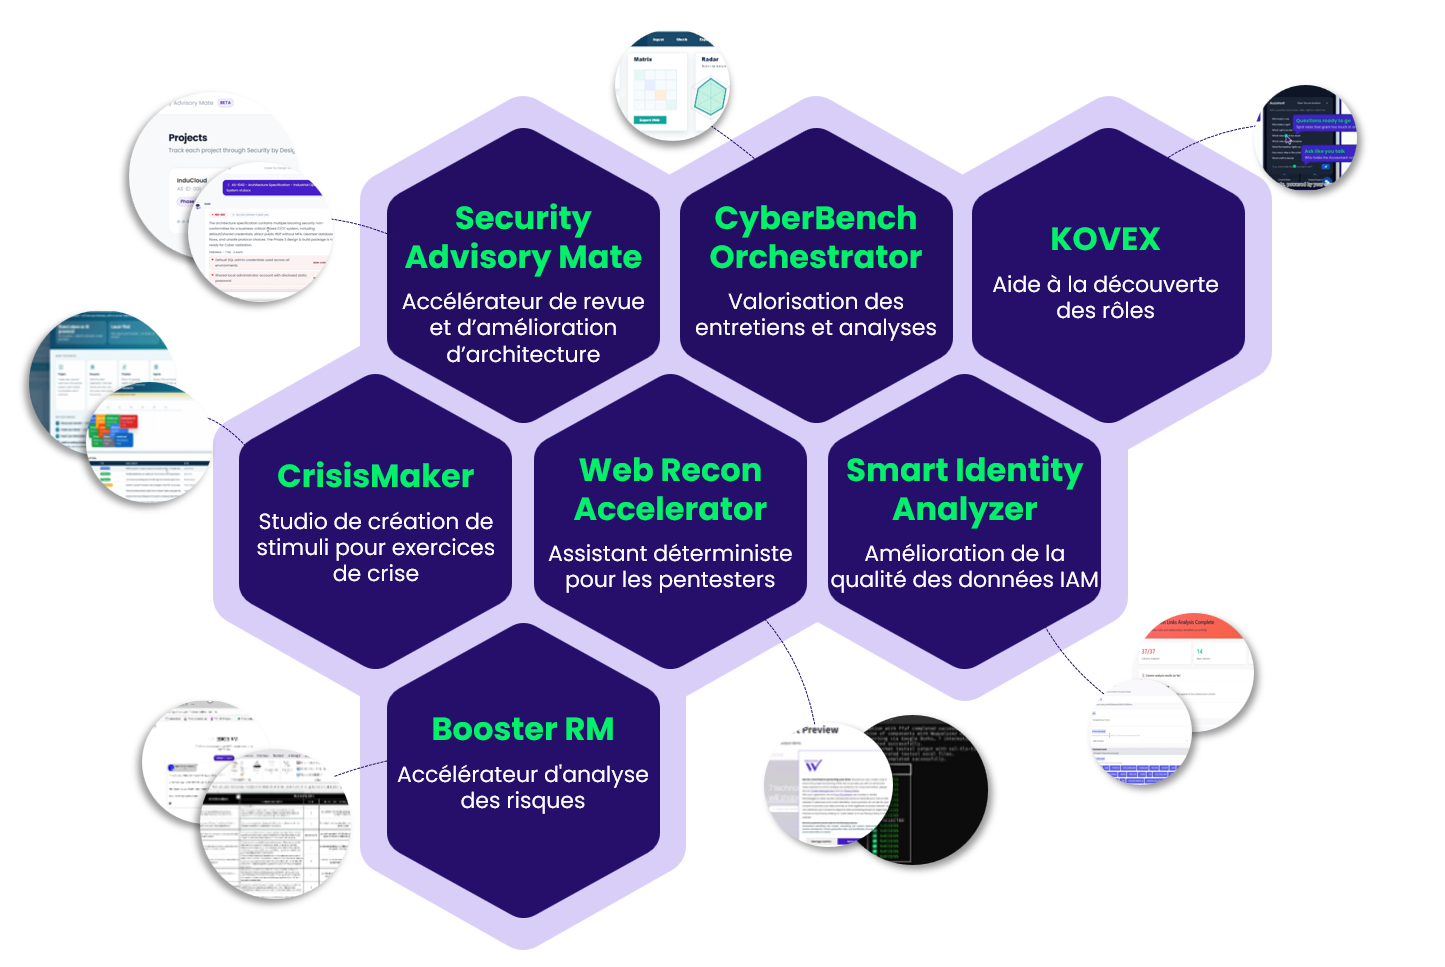
Security Advisory Mate (SAM) : assistant Security-by-Design et revue d’architecture
Les équipes Security-by-Design peuvent consacrer beaucoup de temps à des tâches répétitives et à faible valeur ajoutée. Security Advisor Mate, ou SAM, automatise une partie de cette charge de travail tout en laissant la main aux experts cyber. Il accompagne les équipes projet et cyber tout au long du cycle de vie, prépare les revues de sécurité, analyse les rapports de tests et évalue les livrables clés.
Concrètement, SAM examine les documents d’architecture du client, évalue leur qualité et leur exhaustivité, et vérifie leur conformité aux référentiels de sécurité propres au client ou du marché. Il signale les écarts potentiels et les points de non-conformité pour validation par un expert. Il peut également analyser les scans de vulnérabilités, les tests pré-mise en production et les preuves des jalons sécurité, tout en s’adaptant aux processus et aux standards d’architecture de chaque client.
SAM facilite le passage à l’échelle du Security-by-Design. Les équipes peuvent gagner jusqu’à un tiers de leur temps tout en améliorant la cohérence et l’exhaustivité des revues de sécurité. Les experts cyber peuvent ainsi concentrer leur attention sur les projets et les décisions où leur jugement est le plus déterminant. Déjà testé dans des environnements clients réels, SAM peut être déployé en moins d’une journée, fonctionne avec des LLM cloud ou locaux, et coûte moins de 2 $ par projet, de l’initialisation au décommissionnement.
Smart Identity Analyzer : amélioration de la qualité des données IAM
Les projets IAM commencent souvent par l’analyse de volumineux jeux de données d’identités, aux formats hétérogènes, comportant des doublons et des règles de transformation complexes. Préparer manuellement ces informations pour des campagnes de recertification, des migrations ou des programmes IAM plus larges est à la fois lent et source d’erreurs. Smart Identity Analyzer examine les fichiers d’identités, cartographie leur structure, détecte les incohérences et les doublons, et identifie et valide les règles de transformation entre systèmes.
Plutôt que de s’appuyer uniquement sur l’IA générative, il combine algorithmes déterministes, data science et IA générative pour analyser les tendances, les relations et les anomalies dans les données. Les équipes obtiennent une vision claire des écarts à corriger avant qu’ils n’affectent l’ensemble du programme IAM. La solution s’exécute en local, sans appel à une API externe ni conservation des prompts et des résultats.
En pratique, cela permet de réduire l’analyse de structure d’une journée à une demi-journée par fichier d’identités, et les contrôles récurrents de qualité des données d’une journée à environ deux heures, soit des gains de temps allant respectivement jusqu’à 50 % et 80 %. L’équipe projet peut ainsi se concentrer sur l’amélioration de la qualité plutôt que sur sa seule mesure.
KoVex : conseiller en role mining
Une fois les données d’identité fiabilisées, KoVex passe à l’étape suivante : transformer les données d’accès en risques mesurables et en décisions de role mining.
Sur des milliers d’identités, d’applications et de droits d’accès, même les questions simples deviennent complexes : qui a accès à quoi, cet accès est-il justifié, et quelles combinaisons génèrent un risque ? KoVex exploite les propres données d’identités, d’applications et d’accès du client pour identifier les conflits de séparation des tâches, les droits inhabituels ou dormants, et construire des modèles de rôles à partir des schémas d’accès réels.
Pour chaque rôle proposé, les équipes peuvent évaluer la couverture, les droits excédentaires et les accès résiduels avant de décider de le conserver ou de l’ajuster. Les calculs apportent la preuve. L’IA assiste. Les humains décident. Le role mining repose sur des calculs reproductibles, tandis que l’IA n’est utilisée que de manière ciblée, là où l’interprétation de texte apporte de la valeur, comme l’amélioration de la qualité des données ou le nommage des rôles. La décision finale reste humaine et traçable.
KoVex peut réduire l’effort de role mining de plus de 50 %, ramenant un exercice type portant sur 20 000 identités d’environ 30 jours à 5 jours, d’après notre expérience projet. Il atteint également l’optimum publié sur 7 des 8 jeux de données publics de role mining, avec 100 % de couverture et zéro droit excédentaire, et peut s’exécuter entièrement sur le serveur du client sans exposer les identités à un modèle de langage.
Booster RM : accélérateur d’analyse de risques
Transformer les échanges lors d’ateliers en analyses structurées et en livrables prêts à être remis au client est l’une des étapes les plus chronophages d’une analyse EBIOS RM. Booster RM accélère ainsi l’ensemble de la méthode EBIOS RM grâce à des agents dédiés à chaque étape.
À partir des comptes rendus d’ateliers, des transcriptions et des e-mails, il préremplit les fichiers de travail EBIOS RM, des besoins métier et événements redoutés jusqu’aux scénarios stratégiques et opérationnels, chemins d’attaque et plans d’action. Lorsque des informations manquent, Booster RM demande un complément de contexte avant de poursuivre.
La solution vise une réduction de 30 % du temps de rédaction, offrant aux experts risques davantage de temps pour analyser les scénarios et challenger les résultats. Elle est également conçue pour s’adapter à d’autres méthodes d’analyse de risques, y compris des approches propres au client.
Web Recon Accelerator : Assistant déterministe pour les tests d’intrusion
L’exposition de la cible, la cartographie réseau, le durcissement du serveur web et les contrôles de chiffrement sont des vérifications essentielles mais très répétitives, qui accaparent un temps précieux au détriment des tests à fort impact. Or, les plateformes de pentest dites « autonomes » par IA peuvent manquer des vulnérabilités ou en inventer, sortir du périmètre autorisé, et imposent l’envoi de données de sécurité critiques à des tiers.
Web Recon Accelerator automatise ces tâches de reconnaissance tout en laissant les auditeurs aux commandes. Tous les tests sont exécutés par un script déterministe : l’IA analyse les résultats mais ne décide jamais de la manière dont la cible est testée, ce qui empêche les erreurs ou hallucinations du modèle d’avoir un impact sur l’application. Elle qualifie ensuite les constats et pré-rédige les vulnérabilités du rapport, que les auditeurs peuvent relire et modifier via une interface web. Toutes les données sont traitées par des LLM fonctionnant directement sur le poste de l’auditeur, sans aucun appel externe, conformément aux exigences de notre SMSI. Le script teste. L’IA analyse. L’auditeur valide.
En pratique, Web Recon permet d’économiser en moyenne 5 heures par pentest, que les auditeurs peuvent réinvestir dans la recherche de vulnérabilités à fort impact, comme les failles de contrôle d’accès ou les injections de code. Déjà utilisé sur de nombreuses missions client et adopté par nos auditeurs, il fonctionne entièrement en local et n’engendre aucun coût de tokens.
CrisisMaker : studio de création de stimuli pour exercices de crise
Un bon exercice de crise cyber se prépare bien avant la simulation elle-même. Les équipes doivent construire le scénario, concevoir des stimuli réalistes, coordonner les participants et préparer le retour d’expérience. CrisisMaker accompagne l’ensemble du cycle de vie de l’exercice, de la conception au débriefing.
À partir du contexte client, des objectifs pédagogiques, des grandes étapes du scénario et des participants, il aide les consultants à construire la chronologie et à générer des stimuli modifiables : e-mails, messages, appels ou publications sur les réseaux sociaux. Il peut également analyser un exercice existant (couverture, rythme, équilibre entre les acteurs et réalisme), enrichir des chronologies existantes et transformer le scénario final en débriefing interactif ou vidéo.
CrisisMaker réduit considérablement le temps de préparation, en divisant par quatre à cinq le temps nécessaire à la création des stimuli. Les consultants passent moins de temps à produire et mettre en forme des contenus, et davantage à concevoir le bon scénario, à challenger les participants et à tirer des enseignements pertinents.
CyberBench Orchestrator : amplificateur d’insights pour entretiens et analyses
Le CyberBenchmark, l’une des publications phares de Wavestone, fournit des comparaisons de marché selon les piliers du NIST. Les entretiens menés pour alimenter ce benchmark génèrent des informations précieuses, mais les transformer en résultats cohérents et actionnables représente un autre défi. CyberBench Orchestrator réunit l’ensemble du processus dans un espace de travail unique doté d’IA, des transcriptions d’entretiens jusqu’aux livrables client.
Il remplit en outre le questionnaire d’évaluation, vérifie les règles métier, la cohérence des données, et analyse les résultats. Les scores et benchmarks peuvent ensuite être explorés de manière dynamique et exportés dans différents formats (Excel, CSV, PowerPoint, etc.).
Le processus peut passer d’une journée et demie de travail à quatre heures, tout en générant cinq fois plus d’insights. Les équipes passent ainsi plus rapidement de la consolidation des données à l’identification des forces, des faiblesses et des priorités du client.
Faire passer l’IA en cybersécurité à la vitesse supérieure
Il n’existe pas de point de départ universel pour l’IA en cybersécurité. Le bon point d’entrée se situe là où un enjeu opérationnel concret rencontre une valeur mesurable. Wavestone a développé un cadre pour identifier, prioriser, mettre en œuvre et déployer les cas d’usage les mieux adaptés à vos besoins.
Les solutions présentées ici ne sont que des exemples de la manière dont l’IA peut accélérer des processus existants et aider les équipes à travailler mieux et plus vite. Mais tirer pleinement parti du potentiel de l’IA implique d’aller plus loin. L’étape suivante consiste à dépasser les cas d’usage isolés en connectant les capacités d’IA entre elles, pour évoluer progressivement vers un modèle opérationnel plus intégré, augmenté par l’IA.
Rencontrez nos experts en cybersécurité et en IA, découvrez nos solutions en action et explorez par où commencer, où accélérer, et jusqu’où l’IA peut mener votre organisation.