
La culture agile au service de la sécurité Le DevSecOps, en étendant les principes du DevOps à la sécurité, a pour objectif d'intégrer la sécurité by design et de l’automatiser à chaque étape du cycle de développement et opérationnel d’un…
La culture agile au service de la sécurité Le DevSecOps, en étendant les principes du DevOps à la sécurité, a pour objectif d'intégrer la sécurité by design et de l’automatiser à chaque étape du cycle de développement et opérationnel d’un…
Si l’informatique quantique était hier l’apanage des experts et des revues spécialisées, elle est aujourd’hui largement relayée dans la presse grand public, et tous les régulateurs majeurs se sont saisis du sujet. Cette médiatisation a contribué à multiplier les alertes,…
L’objectif de cet article est d’effectuer un panorama des solutions existantes pour déterminer celles qui pourraient s’intégrer aux pratiques d’un pentester professionnel/auditeur cybersécurité. L’analyse porte à la fois sur leur efficacité dans des environnements réalistes, leur coût, leur degré d’autonomie,…
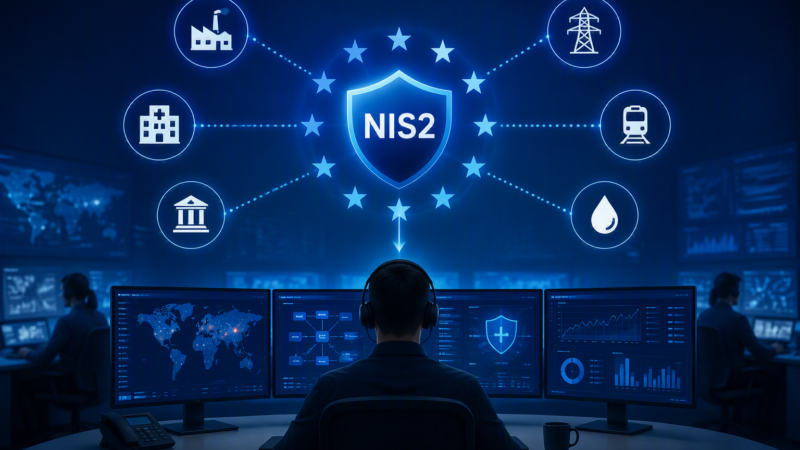
La transposition de NIS 2 en France approche, et avec elle un renforcement concret des exigences en matière de cybersécurité. Pour les entités concernées, la question n’est plus de savoir si la sécurité opérationnelle sera impactée, mais comment. Cet article…
Ce chiffre révèle un changement profond : les sauvegardes, souvent considérées dernier recours, sont désormais des cibles à part entière. Face à une cyberattaque majeure, les plans de continuité traditionnels ne suffisent plus. En effet, ils ne fonctionnent pas en milieu industriel,…
Dans les environnements DevOps modernes, les pipelines CI/CD automatisent le développement, les tests et le déploiement du code, permettant une livraison rapide et scalable tout en élargissant significativement la surface d’attaque. Les audits CI/CD réalisés en 2025 et 2026 ont…
L’usage renforcé dans le cadre professionnel des appareils mobiles, téléphones portables et tablettes tactiles, ainsi que la mise en place forcée du télétravail lors de la crise Covid, ont provoqué une multiplication des situations de travail en mobilité en entreprise. Il se distingue 2 cas : en situation de télétravail (chez soi, dans un espace de coworking, etc.), ou…
1. L’IA n’est plus un fantasme, c’est une réalité que l’IAM ne doit pas manquer Il y a deux ans, nous posions la question de savoir si l'IA pouvait constituer une révolution pour l'IAM dans notre article « L’intelligence artificielle, une…
Cet article s’articule autour de quatre approches complémentaires visant à renforcer la sécurisation des sauvegardes de bout en bout. Après avoir traité, en première partie, de l’exploitabilité des sauvegardes (1) et de la sécurisation de l’infrastructure de sauvegarde (2), cette seconde partie se concentre…
Le CERT-Wavestone intervient sur des incidents de cybersécurité de toutes natures et de toutes ampleurs, de l'investigation d'un simple poste de travail suspect aux incidents d'envergure où un rançongiciel paralyse l'ensemble du système d'information en une nuit. Après 10 ans…