La privacy en 2026 : de la conformité documentée à la maîtrise opérationnelle des données
Depuis l’entrée en application du RGPD (2018), la privacy s’est progressivement structurée dans les organisations. Beaucoup disposent aujourd’hui d’un registre de traitements, réalisent des analyses d’impact, formalisent leurs procédures d’exercice des droits et produisent la documentation attendue par les autorités de contrôle. En apparence, la conformité est donc mieux outillée, mieux comprise et plus systématiquement intégrée aux processus internes.
Pourtant, un décalage persiste. Derrière cette conformité de plus en plus documentée, de nombreuses organisations peinent encore à répondre à des questions pourtant fondamentales : où sont réellement localisées leurs données personnelles ? Dans quelles applications circulent-elles ? Qui y accède ? À quelles finalités sont-elles réutilisées ? Et comment s’assurer que cette vision reste fiable dans le temps ?
Ce constat traduit une nécessité d’évolution profonde du sujet privacy. Il ne s’agit plus seulement de démontrer, à un instant donné, qu’une organisation respecte les exigences réglementaires. Il s’agit désormais de maintenir une vision vivante, exploitable et opérationnelle des traitements, des données, des flux, des risques et des responsabilités associées.
Cette bascule vers une privacy plus opérationnelle reste difficile à engager, car les organisations doivent composer avec trois facteurs de complexité majeurs. D’abord, les environnements data se fragmentent : le nombre de traitements augmente, les applications métiers se multiplient et les flux deviennent plus difficiles à cartographier, en particulier dans des organisations internationalisées. Ensuite, la pression réglementaire s’intensifie, avec la superposition de cadres comme le RGPD, la PIPL ou la LGPD, des attentes accrues des autorités de contrôle et un besoin croissant de démontrer la conformité en continu. Enfin, l’essor de l’intelligence artificielle accentue ce décalage : nouveaux usages métiers, réutilisation de données existantes, Shadow AI et obligations émergentes créent de nouveaux traitements à identifier et de nouveaux risques à piloter. La gouvernance privacy devient ainsi plus complexe à structurer, mais aussi plus stratégique.
Face à cette complexité, le réflexe de nombreuses organisations est de se tourner vers des outils Privacy ou GRC. Le marché a d’ailleurs fortement mûri ces dernières années : les éditeurs promettent davantage de centralisation, d’automatisation, de pilotage, de visibilité et de simplification de la documentation. Ces solutions apparaissent alors plus ou moins comme un levier pour industrialiser la conformité et mieux absorber la complexité croissante des environnements data.
L’enjeu ne doit plus se limiter à cocher les cases réglementaires. Dans un contexte où les données, les usages et les obligations évoluent en continu, les outils privacy doivent désormais aider les organisations à garder le contrôle opérationnel de leur patrimoine informationnel. Autrement dit, le sujet n’est plus seulement de produire une conformité documentée : il est de rendre la privacy réellement pilotable.
2. Pourquoi certains outils atteignent leurs limites
Les premiers outils Privacy ont été conçus dans un contexte largement structuré par le RGPD. Leur objectif était avant tout d’aider les DPO à documenter la conformité : tenir un registre de traitements, réaliser des DPIA, suivre les demandes d’exercice des droits ou centraliser les preuves attendues en cas de contrôle.
Cette approche reste utile, mais elle montre aujourd’hui ses limites. Dans ce contexte, un outil pensé comme un simple référentiel documentaire peut devenir insuffisant. Pire, lorsqu’il repose principalement sur des saisies manuelles et déclaratives, il peut finir par ajouter une charge supplémentaire aux équipes privacy, sans offrir une vision réellement fiable et opérationnelle des données.
C’est pourquoi déployer un outil ne suffit pas à atteindre la maturité privacy. Un outil ne remplace ni une gouvernance claire, ni des rôles définis, ni des processus intégrés aux métiers, ni des indicateurs de pilotage. Il doit être envisagé comme un accélérateur, et non comme une fondation.
Il n’existe donc pas un “meilleur outil” universel. Le bon choix dépend avant tout des besoins du DPO, du niveau de maturité de l’organisation, de ses contraintes métiers et de ses ambitions de pilotage. L’enjeu n’est pas seulement de choisir une solution, mais de choisir celle qui est adaptée et qui permettra réellement de soutenir et d’industrialiser la démarche privacy dans la durée.
3. Ce que révèle le marché des solutions Privacy
Afin de comprendre comment le marché répond à ces nouveaux enjeux, Wavestone a étudié 59 solutions Privacy et rencontré 35 éditeurs. L’objectif n’était pas seulement de comparer des fonctionnalités, mais d’évaluer la capacité des outils à accompagner les organisations dans une privacy plus opérationnelle, plus intégrée et plus durable.
Notre analyse s’est appuyée sur une approche centrée sur les besoins concrets des DPO et des équipes privacy : documenter la conformité, bien sûr, mais aussi mieux piloter les traitements, renforcer la visibilité sur les données, structurer les processus, anticiper les évolutions réglementaires et accompagner les nouveaux usages, notamment liés à l’IA.
Cette lecture des besoins permet de distinguer :
- Quatre grandes familles de fonctionnalités au sein des outils Privacy : Pilotage de la conformité, gestion du consentement, Data Discovery et Privacy Enhancing Technologies (cf article PET). On retrouve ces catégories dans le radar présenté en Figure 1.
- Quatre grandes tendances qui se dégagent des éditeurs rencontrés.
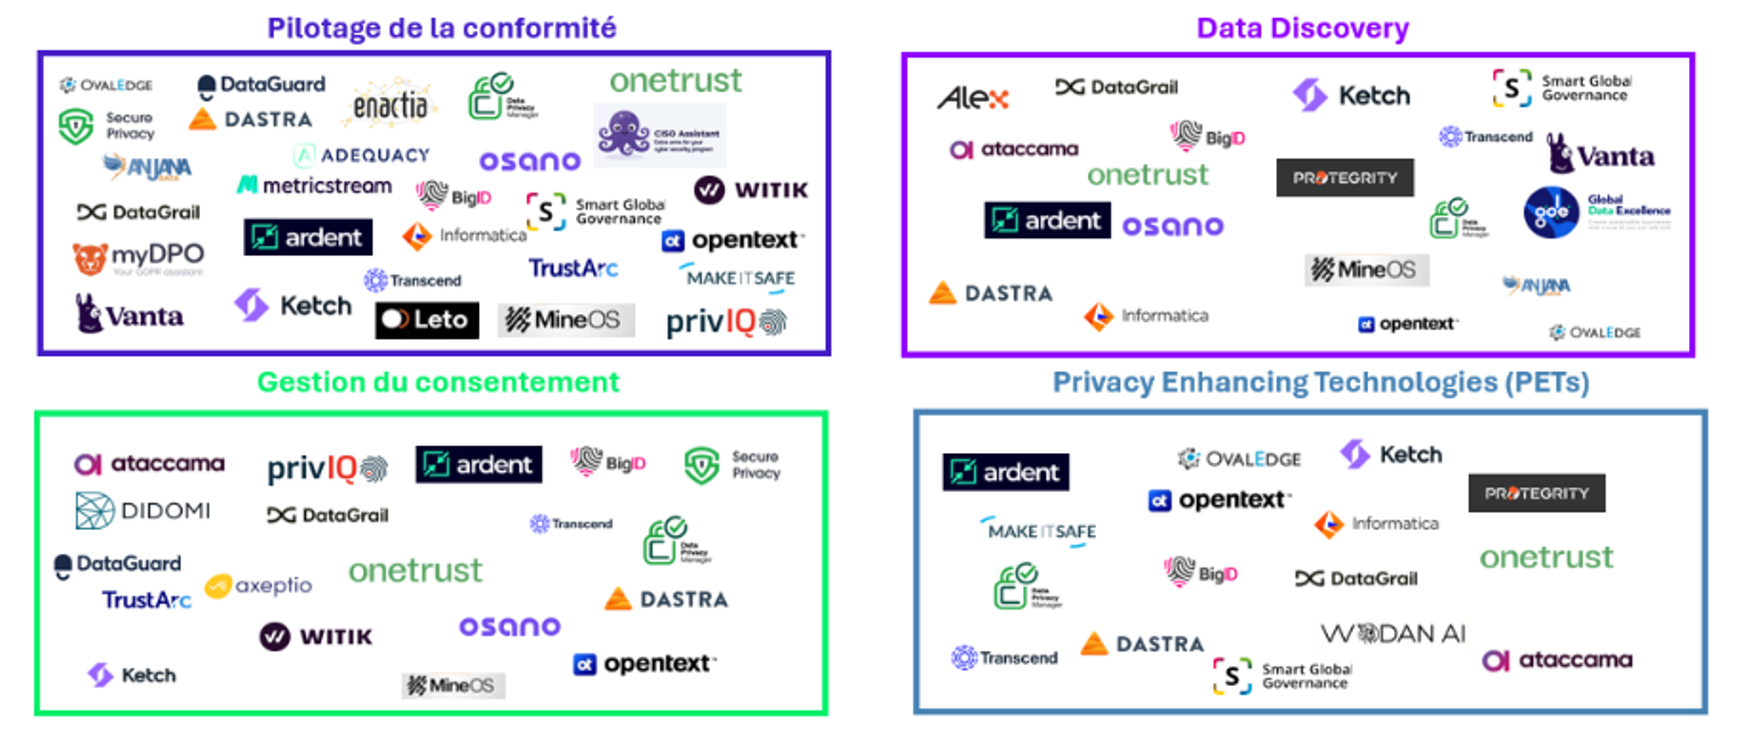
Figure 1 : Panorama des solutions Privacy
3.1. Les 4 grandes tendances
Première tendance : la conformité est devenue une commodité.
La plupart des solutions couvrent désormais les fondamentaux : registre, DPIA, gestion des risques, DSAR et documentation. Ces fonctionnalités restent nécessaires, mais elles ne suffisent plus à différencier les outils. La maturité privacy repose moins sur le déploiement d’un outil que sur la capacité à structurer une gouvernance, des processus, des rôles et des indicateurs de pilotage.
Deuxième tendance : la Data Discovery devient centrale.
Les éditeurs mettent de plus en plus l’accent sur la capacité à identifier où se trouvent réellement les données. Cartographie dynamique, classification, connecteurs applicatifs ou analyse des métadonnées deviennent des briques clés : on ne peut pas protéger ni gouverner des données que l’on ne voit pas. Certains modèles permettent par ailleurs de conserver les données dans l’environnement client, notamment via des analyses sur métadonnées ou des déploiements on-premise.
Troisième tendance : l’IA pousse les éditeurs à intégrer de nouvelles capacités de protection.
L’essor des usages IA pousse les éditeurs à intégrer de nouvelles capacités autour de la gouvernance de l’IA, de l’anonymisation, de la pseudonymisation, des données synthétiques ou plus largement des technologies de protection de la donnée. La privacy ne se limite plus à documenter les traitements : elle doit aussi encadrer les nouveaux usages de la donnée. Certaines solutions proposent donc une pseudonymisation automatique de la donnée dès qu’elle quitte le Système d’Information.
Quatrième tendance : l’automatisation progresse, mais l’humain reste indispensable.
Workflows, recommandations, remédiation ou assistance par IA permettent de fluidifier certaines tâches. Ainsi, les registres des traitements peuvent être rempli de manière autonome, grâce à la Data Discovery, ou une AIPD (Analyse d’Impact sur la Protection des Données) peut être réalisée automatiquement si la situation l’exige. Toutefois, les actions sensibles, telles que la purge automatisée des données, les arbitrages de risque et les décisions impliquant une interprétation réglementaire restent rarement entièrement automatisables.
Au global, le marché évolue donc vers des solutions plus intégrées, plus connectées et plus orientées pilotage. Mais cette évolution confirme aussi un point essentiel : l’outil ne crée pas la maturité à lui seul. Sa valeur dépend de sa capacité à s’inscrire dans une gouvernance privacy déjà structurée, et à donner aux équipes les moyens de mieux comprendre, suivre et maîtriser les usages de la donnée dans la durée.
4. Les angles morts qui subsistent
Malgré la montée en maturité des solutions Privacy, plusieurs angles morts subsistent et doivent être intégrés dans les réflexions de choix et de déploiement.
D’abord, l’extraterritorialité reste un sujet sensible. Elle renvoie au risque qu’une législation étrangère puisse s’appliquer à un acteur ou à un composant technologique, même lorsque les données sont hébergées en Europe. Ainsi, l’utilisation de modèles ou de prestataires américains peut soulever des questions sur les conditions d’accès aux données, les transferts potentiels ou le niveau réel de maîtrise de la chaîne de traitement. L’enjeu n’est pas nécessairement d’écarter ces solutions, mais de les évaluer avec rigueur : cartographier les sous-traitants, vérifier les lieux de stockage et de traitement, encadrer contractuellement les accès, comprendre les éventuelles réutilisations des données et mettre en place, lorsque c’est possible, des mesures de minimisation, de chiffrement ou de pseudonymisation. L’hébergement européen reste donc un critère important, mais il ne suffit pas toujours à neutraliser l’ensemble des risques juridiques et opérationnels.
Ensuite de nombreuses offres revendiquent aujourd’hui des capacités de protection avancée de la donnée, mais dans la pratique, les fonctionnalités réellement disponibles restent souvent limitées au masking (John à J***), à l’anonymisation simple (John à Marie) ou à la pseudonymisation (John à User-157). L’écart peut donc être important entre le discours marketing autour des Privacy Enhancing Technologies et la réalité des capacités effectivement déployables. (Plus de détail sur les Privacy Enhancing Technologies sur l’article dédié )
Enfin, la Data Discovery constitue une promesse forte, mais son déploiement reste complexe, et en pratique peu implémentée. Elle dépend fortement de la maturité SI et data de l’organisation, de la qualité des connecteurs disponibles et de l’acceptabilité interne, notamment lorsque les équipes craignent un accès trop large aux données. Pour répondre à cette crainte, la majorité des éditeurs prennent le parti d’implémenter une Data Discovery en-premise basé sur les métadonnées.
Ces limites ne remettent pas en cause l’intérêt des outils Privacy, mais rappellent qu’ils doivent être évalués au-delà des fonctionnalités affichées. Le vrai enjeu est de comprendre ce qui est réellement opérationnel, dans quelles conditions, et avec quel niveau de maîtrise pour l’organisation.
5. Notre conviction : vers une privacy pilotable
Notre conviction est que la privacy ne peut plus être pensée comme un exercice essentiellement documentaire. Elle doit désormais s’inscrire dans une gouvernance opérationnelle de la donnée, capable de relier conformité, visibilité sur les données, maîtrise des flux et encadrement des nouveaux usages, notamment liés à l’IA.
Dans cette perspective, privacy, data governance, AI governance et Data Discovery ne peuvent plus être traitées comme des chantiers séparés. Leur articulation devient une condition clé pour permettre aux organisations de piloter leurs risques, leurs obligations et leurs usages de la donnée dans la durée.
Par exemple, le lancement d’un nouveau cas d’usage IA à partir de données clients illustre bien cette évolution. Pour l’encadrer correctement, il ne suffit pas de documenter un traitement dans un registre : il faut aussi identifier les données utilisées, comprendre leur circulation, vérifier les accès, qualifier les risques liés au modèle et définir les contrôles à appliquer dans le temps. La privacy devient alors un point de rencontre entre conformité, gouvernance de la donnée, maîtrise des flux et gouvernance de l’IA.
Conclusion
Le futur des outils Privacy ne se jouera probablement pas dans l’ajout d’un registre, d’un questionnaire ou d’un workflow supplémentaire. Demain, leur valeur sera moins évaluée à leur capacité à documenter la conformité qu’à leur capacité à offrir une visibilité continue sur les données, leurs usages et les risques associés. Dans un environnement où les traitements se multiplient, où l’IA accélère les réutilisations de données et où les obligations évoluent en permanence, les organisations auront besoin d’outils capables de relier conformité, gouvernance de la donnée et pilotage opérationnel. C’est à cette condition que la privacy pourra dépasser une logique de preuve pour devenir un véritable levier de maîtrise du patrimoine informationnel.